레볼루트 공격자들이 고객 데이터 유출이 매일 계속되고 있다고 경고했습니다.
목차
- 핵심 요약
- 유출 사태가 매일같이 확산되면서 정보 유출 위협이 고조되고 있다.
- Revolut이 밝힌 내용이 드러났습니다.
- 고객 확인은 주장된 정보 유출에 신빙성을 더해줍니다.
- 노출된 신원 정보가 심각한 위험 요소가 되는 이유
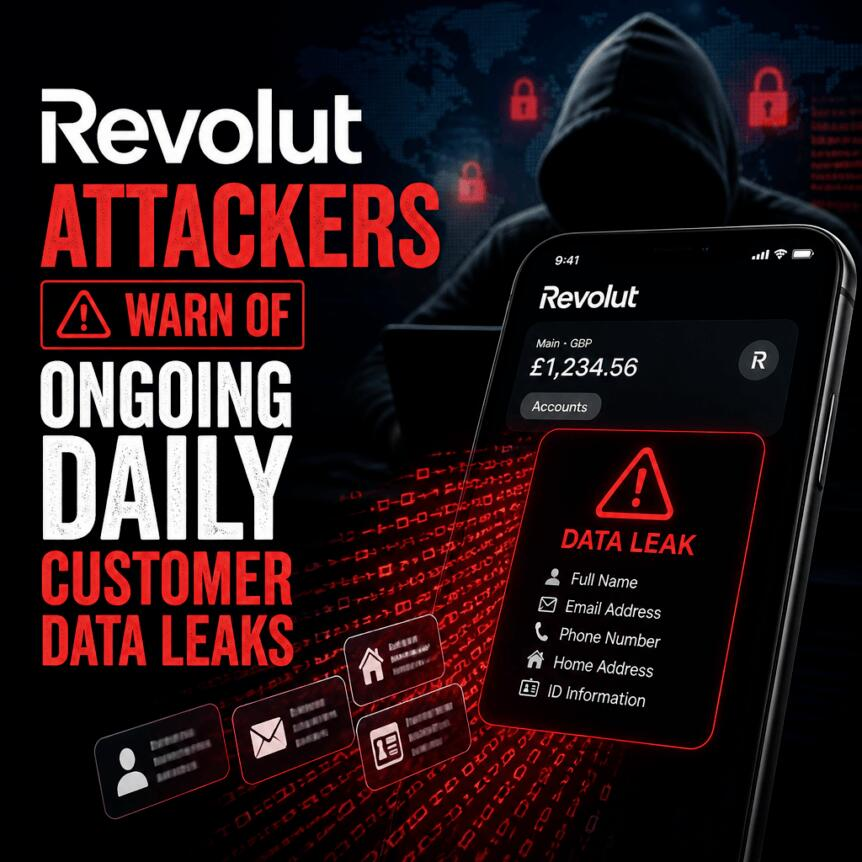
레볼루트 (Revolut) 고객 데이터 유출 사건의 배후에 있는 해커들이 탈취한 개인 정보를 온라인에 공유하기 시작했으며, 레볼루트가 “배상금을 지불할 때까지” 매일 추가 정보를 공개하겠다고 밝혔다고 텔레그램 과 국제 사이버 다이제스트(International Cyber Digest)의 게시물을 통해 전해졌습니다. 유출된 자료에는 얼굴 인증 이미지와 스캔한 신분증 등이 포함되어 있어 신분 도용 및 사기 위험에 대한 우려가 커지고 있습니다.
레볼루트는 앞서 고객들에게 유출된 데이터 세트에는 이름, 생년월일, 직업, 연락처 정보, 계좌 명세서, 전체 거래 내역 및 비트코인 거래 기록이 포함되어 있다고 알렸습니다 . 회사 측은 이를 “정교한 외부 사칭 사기”라고 설명했습니다. 레볼루트는 또한 자사 시스템과 고객 자금에는 영향이 없으며 이번 유출 사건은 “소수의” 고객에게만 영향을 미쳤다고 밝혔습니다.
핵심 요약
소셜 미디어 게시물에서 논의된 텔레그램 메시지 에 따르면, 공격자들은 “레볼루트가 배상금을 지불할 때까지” 매일 더 많은 레볼루트 고객 데이터를 공개하겠다고 밝혔습니다 .
유출된 정보에는 셀카 사진과 신분증 사본 등이 포함되어 있어 개인정보 도용 및 계정 탈취 위험이 크게 증가할 수 있다고 합니다.
레볼루트는 이번 정보 유출이 합법적인 정부 도메인 이메일 주소를 사용한 외부 사칭 사기 때문이며, 고객 자금과 시스템에는 영향이 없었다고 밝혔습니다.
코인텔레그래프가 확인한 바에 따르면, 유출된 정보에 언급된 고객 중에는 레볼루트 측에서 연락을 취한 사용자가 최소 한 명 이상 포함되어 있습니다 .
유출 사태가 매일같이 확산되면서 정보 유출 위협이 고조되고 있다.
국제 사이버 다이제스트는 일요일에 공유된 X 게시물에서 새로 유출된 자료에는 테니스 선수 알렉산더 셰브첸코와 온라인 암호화폐 카지노 갬덤의 CEO 펠릭스 뢰머의 셀카 사진과 신분증이 포함되어 있다고 밝혔습니다. 같은 X 게시물은 공격자들이 “레볼루트가 돈을 지불할 때까지” 매일 추가 데이터를 계속 공개하겠다고 공언한 텔레그램 메시지를 인용했습니다.
가해자들이 점진적인 공개를 위협하는 이러한 “데이터 몸값” 행태는 피해자들에게 압박을 가중시키고, 새로운 문서와 개인 정보가 공개됨에 따라 피해자들이 계속해서 표적이 바뀌는 상황에 직면하게 되므로 피해 완화 노력을 더욱 어렵게 만듭니다.
Revolut이 밝힌 내용이 드러났습니다.
레볼루트는 앞서 고객들에게 보낸 공지에서 유출된 정보에는 신원 정보와 금융 기록이 모두 포함되어 있다고 밝혔습니다. 회사 측은 유출된 정보에 개인 정보(성명, 생년월일, 직업, 연락처 등)뿐만 아니라 계좌 명세서와 전체 거래 내역( 비트코인 거래 내역 포함)이 포함되어 있다고 보고했습니다.
레볼루트는 이번 사건이 “정교한 외부 사칭 사기” 때문이라고 밝혔습니다. 공격자가 합법적인 정부 기관 도메인의 이메일 주소를 사용하여 허위 정보 요청을 보낸 것입니다. 레볼루트는 또한 이번 해킹으로 피해를 입은 고객은 “소수”에 불과하며, 시스템 및 고객 자금에는 영향이 없었다고 강조했습니다.
레볼루트는 내부 시스템 침해보다는 정보 접근 방식에 초점을 맞춰 설명했지만, 유출된 데이터의 규모와 민감도, 특히 신원 확인 자료를 고려할 때 사이버 보안 및 개인 안전 측면에서 그 영향은 여전히 상당합니다.
고객 확인은 주장된 정보 유출에 신빙성을 더해줍니다.
코인텔레그래프는 유출된 정보에 이름이 오른 고객 중 한 명인 뢰머가 공격자가 제공한 정보가 레볼루트에서 나온 것으로 보인다고 말했다고 보도했습니다. 그는 또한 자신이 금요일에 레볼루트로부터 연락을 받은 고객 중 한 명임을 확인했습니다.
뢰머의 확인은 공개적으로 공유된 문서와 이미지를 레볼루트가 피해자로 지목했다고 주장하는 실제 인물과 연결시켜 준다는 점에서 중요합니다. 암호화폐 및 핀테크 생태계의 투자자와 개발자들에게 이러한 연결은 고객 온보딩, 신원 확인, 계정 보고 워크플로가 악성코드나 온체인 데이터 유출이 아닌 사칭으로 인한 문제일지라도 얼마나 가치 있는 공격 대상이 될 수 있는지를 보여줍니다.
레볼루트는 앞서 고객에게 발표한 성명 외에는 추가적인 언급을 하지 않았습니다.
노출된 신원 정보가 심각한 위험 요소가 되는 이유
유출 관련 보도에 따르면 공개된 패키지에는 얼굴 인증 이미지와 스캔된 신분증이 포함되어 있습니다. 위협 모델 관점에서 볼 때, 이러한 자료는 다음과 같은 용도로 사용될 수 있기 때문에 특히 우려스럽습니다.
도난당한 서류를 사용하여 다른 곳에서 계좌를 개설하거나 탈취하려는 시도를 포함한 신분 도용을 지원합니다.
서류 확인이나 셀카 기반 인증에 의존하는 서비스에 대한 사기 행위를 방지합니다.
공격자에게 정확한 개인적 맥락을 제공함으로써 사회공학적 공격의 개연성을 높이세요.
Revolut의 시스템과 자금이 손상되지 않았더라도 거래 내역 및 신원 확인 데이터가 존재하면 고객은 표적 피싱, 동의 조작 사기, 개인 정보와 금융 활동을 연관시키려는 시도 등과 같은 추가적인 위험에 노출될 수 있습니다.
특히 암호화폐 사용자에게 있어 유출된 거래 내역은 고객 프로파일링을 더욱 용이하게 만들 수 있으며, 공격자가 지출 패턴이나 플랫폼 사용 패턴을 파악하려는 경우 더욱 그렇습니다. 모든 위협이 암호화폐 지갑을 직접적으로 겨냥하는 것은 아니지만, 신원 및 은행식 인증과 같은 광범위한 생태계는 암호화폐 입출금 및 보관 서비스와 밀접하게 연관되어 있습니다.
독자 여러분께서는 추가 정보가 실제로 매일 공개되는지, 그리고 더 많은 자료가 온라인에 공개됨에 따라 Revolut이 고객 안내 사항을 업데이트하는지 여부를 면밀히 주시해 주시기 바랍니다. 핵심적인 불확실성은 정보 유출의 전체 규모와, 확대된 알림이나 인증 및 데이터 접근 절차 변경과 같은 추가적인 조치가 뒤따를지 여부입니다.
이 기사는 원래 암호화폐 뉴스, 비트코인 뉴스 및 블록체인 업데이트의 신뢰할 수 있는 소스인 Crypto Breaking News 에 “Revolut 공격자들이 고객 데이터 유출이 매일 계속되고 있다고 경고했습니다” 라는 제목으로 게재되었습니다 .

댓글 0
첫 댓글을 남겨보세요.